
MGS, Audit Ketahanan & Keamanan Siber (KKS) bukan hanya berkaitan dengan pemeriksaan teknologi. Dalam prosesnya, auditor juga perlu memahami bagaimana perusahaan mengelola keamanan informasi, mengendalikan akses, menangani insiden, melindungi data, dan menjaga keberlangsungan operasional.
Karena itu, dokumen audit keamanan siber menjadi salah satu komponen penting yang perlu dipersiapkan sebelum proses audit dimulai.
Dokumen yang lengkap membantu auditor memahami kondisi organisasi dan membantu perusahaan menunjukkan bagaimana security controls diterapkan dalam praktik.
Namun, dokumen yang dibutuhkan tidak selalu sama untuk setiap perusahaan. Jenis dan jumlah dokumen dapat berbeda berdasarkan tujuan audit, ukuran organisasi, sektor industri, infrastruktur teknologi, serta framework atau requirement yang digunakan.
Mengapa Dokumen Penting dalam Audit Keamanan Siber?
Dokumen membantu memberikan bukti mengenai kebijakan, prosedur, kontrol, dan aktivitas keamanan yang diterapkan perusahaan.
Tanpa dokumentasi yang memadai, perusahaan mungkin sebenarnya sudah menerapkan beberapa security controls, tetapi sulit menunjukkan bukti penerapannya ketika dilakukan audit.
Dokumentasi juga membantu perusahaan:
- Menunjukkan governance keamanan informasi.
- Menjelaskan prosedur keamanan yang digunakan.
- Membuktikan penerapan security controls.
- Mempermudah proses audit.
- Mengidentifikasi gap dokumentasi.
- Memudahkan proses tindak lanjut hasil audit.
Dengan demikian, persiapan dokumen sebaiknya dilakukan sebelum audit dimulai, bukan setelah auditor menemukan kekurangan.
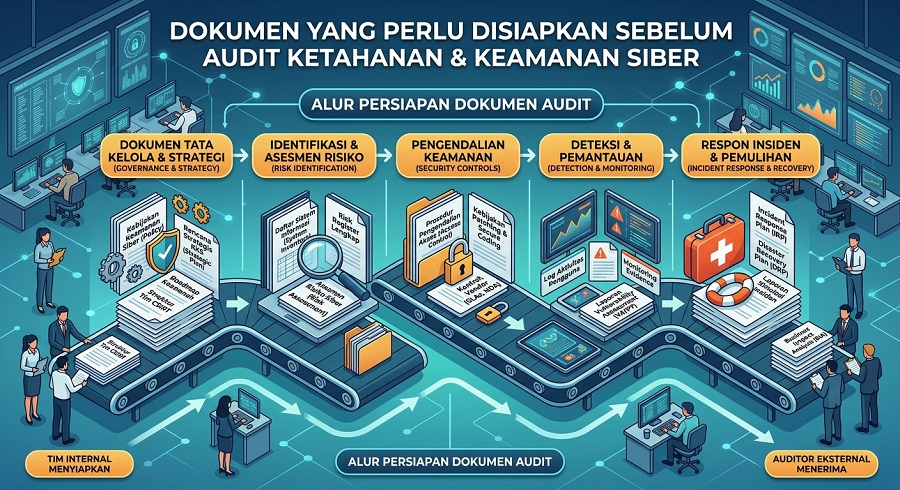
Dokumen Apa Saja yang Perlu Disiapkan?
Tidak semua perusahaan harus memiliki seluruh dokumen berikut. Daftar ini dapat digunakan sebagai referensi awal untuk mempersiapkan audit ketahanan dan keamanan siber.
- Information Security Policy
Information Security Policy menjadi salah satu dokumen dasar dalam cybersecurity governance.
Dokumen ini biasanya menjelaskan komitmen organisasi terhadap keamanan informasi dan prinsip dasar yang harus dipatuhi oleh seluruh pihak terkait.
Kebijakan dapat mencakup:
- Tujuan keamanan informasi
- Tanggung jawab
- Prinsip perlindungan informasi
- Pengelolaan risiko
- Kepatuhan
- Review kebijakan
Kebijakan sebaiknya tidak hanya tersedia sebagai dokumen formal, tetapi juga diterapkan dalam operasional perusahaan.
- IT Security Policy
Jika perusahaan memiliki kebijakan keamanan teknologi informasi secara khusus, dokumen tersebut juga dapat menjadi bagian dari audit.
Contohnya:
- Network security policy
- Password policy
- Access control policy
- Endpoint security policy
- Remote access policy
- Cloud security policy
Dokumen tersebut membantu menunjukkan bagaimana perusahaan mengatur penggunaan dan pengamanan teknologi.
- Asset Inventory
Auditor perlu memahami aset apa saja yang digunakan perusahaan.
Karena itu, perusahaan sebaiknya memiliki asset inventory yang mencatat aset teknologi yang relevan.
Misalnya:
- Server
- Laptop dan workstation
- Network devices
- Website
- Application
- Database
- Cloud resources
- Security devices
Informasi tambahan seperti pemilik aset, lokasi, fungsi, dan tingkat kritikalitas juga dapat membantu proses assessment.
- Network Diagram
Network diagram membantu memberikan gambaran mengenai bagaimana infrastruktur perusahaan saling terhubung.
Diagram dapat menunjukkan:
- Internet connection
- Firewall
- Router
- Switch
- Server
- Internal network
- DMZ
- VPN
- Cloud environment
Network diagram yang terbaru dapat mempermudah auditor memahami architecture dan security controls yang digunakan.
- System Architecture
Selain network diagram, perusahaan dengan aplikasi kompleks dapat mempersiapkan system architecture.
Dokumen ini dapat membantu menjelaskan hubungan antara:
- Frontend
- Backend
- API
- Database
- Application server
- External services
- Cloud services
Informasi tersebut penting ketika audit mencakup aplikasi dan infrastruktur digital.
- Access Control Documentation
Access control merupakan area penting dalam keamanan siber.
Perusahaan dapat mempersiapkan dokumentasi mengenai:
- User access
- Privileged access
- Role
- Permission
- Access approval
- Access review
- User termination
- Administrative account
Dokumentasi tersebut membantu menunjukkan bahwa akses diberikan berdasarkan kebutuhan dan dikelola secara terkontrol.
- User Access Review
Jika perusahaan secara berkala melakukan review terhadap akses pengguna, bukti aktivitas tersebut sebaiknya disimpan.
Contohnya:
- Access review report
- Approval record
- User access list
- Privileged account review
- Evidence of account removal
Hal ini membantu menunjukkan bahwa perusahaan tidak hanya memiliki access control policy, tetapi juga menjalankannya.
- Vulnerability Assessment Report
Hasil Vulnerability Assessment dapat menjadi salah satu dokumen penting dalam audit.
Laporan tersebut dapat menunjukkan:
- Vulnerability yang ditemukan
- Severity
- Affected assets
- Evidence
- Recommendation
- Remediation status
Jika perusahaan pernah melakukan assessment sebelumnya, laporan dan bukti tindak lanjutnya sebaiknya terdokumentasi dengan baik.
- Penetration Testing Report
Apabila perusahaan melakukan penetration testing, laporan hasil pengujian dapat digunakan sebagai evidence untuk menunjukkan bahwa pengujian keamanan dilakukan terhadap sistem tertentu.
Dokumen dapat mencakup:
- Scope
- Methodology
- Findings
- Risk level
- Evidence
- Recommendation
- Retest result
Namun, kebutuhan terhadap dokumen ini tetap bergantung pada tujuan dan scope audit.
- Incident Response Plan
Perusahaan juga sebaiknya memiliki dokumentasi mengenai bagaimana menangani security incident.
Incident Response Plan dapat menjelaskan:
- Cara mendeteksi insiden
- Proses pelaporan
- Incident classification
- Roles and responsibilities
- Escalation process
- Containment
- Eradication
- Recovery
- Post-incident review
Dokumen ini menunjukkan kesiapan organisasi dalam menghadapi kemungkinan insiden keamanan.
- Incident Record
Selain memiliki Incident Response Plan, perusahaan sebaiknya menyimpan catatan jika pernah mengalami incident.
Dokumentasi dapat mencakup:
- Waktu kejadian
- Jenis incident
- Sistem terdampak
- Response yang dilakukan
- Root cause
- Recovery
- Lessons learned
Catatan incident dapat membantu perusahaan mengevaluasi efektivitas proses response.
- Backup dan Disaster Recovery Documentation
Ketahanan siber tidak hanya berkaitan dengan mencegah serangan, tetapi juga kemampuan perusahaan untuk memulihkan operasional.
Dokumen yang dapat dipersiapkan antara lain:
- Backup policy
- Backup schedule
- Backup procedure
- Recovery procedure
- Disaster recovery plan
- Recovery test result
Jika perusahaan pernah melakukan recovery testing, bukti hasil pengujian tersebut juga dapat menjadi dokumentasi penting.
- Business Continuity Plan
Untuk organisasi dengan proses bisnis kritis, Business Continuity Plan dapat menjadi bagian penting dalam evaluasi ketahanan.
Dokumen tersebut dapat menjelaskan bagaimana perusahaan mempertahankan atau memulihkan proses bisnis ketika terjadi gangguan.
Beberapa informasi yang dapat tercantum:
- Critical business process
- Business impact
- Recovery strategy
- Roles
- Communication plan
- Recovery priorities
- Risk Assessment dan Risk Register
Perusahaan sebaiknya memiliki dokumentasi mengenai risiko keamanan yang telah diidentifikasi.
Risk register dapat berisi:
- Risk description
- Asset
- Threat
- Impact
- Likelihood
- Risk level
- Risk owner
- Mitigation
- Status
Dokumen ini membantu menunjukkan bahwa perusahaan mengelola cybersecurity berdasarkan risiko, bukan hanya berdasarkan teknologi.
- Security Awareness Documentation
Manusia merupakan bagian penting dari cybersecurity.
Karena itu, perusahaan dapat mempersiapkan bukti pelaksanaan security awareness program.
Misalnya:
- Training material
- Attendance record
- Security awareness campaign
- Phishing simulation
- Employee acknowledgment
- Training evaluation
Dokumen tersebut membantu menunjukkan bahwa keamanan informasi tidak hanya menjadi tanggung jawab tim IT.
- Security Monitoring dan Logging
Perusahaan yang menggunakan monitoring atau centralized logging dapat menyiapkan dokumentasi terkait.
Contohnya:
- Logging policy
- Monitoring procedure
- Log retention policy
- SIEM documentation
- Monitoring report
- Alert handling procedure
Tujuannya adalah membantu menunjukkan bagaimana perusahaan mendeteksi aktivitas yang mencurigakan.
Bagaimana Menyiapkan Dokumen Sebelum Audit?
Perusahaan tidak harus langsung mengumpulkan seluruh dokumen tanpa prioritas.
Proses dapat dimulai dengan beberapa langkah.
Langkah 1 — Tentukan Tujuan Audit
Tentukan apakah audit dilakukan untuk kebutuhan internal, compliance, risk assessment, atau tujuan lainnya.
Langkah 2 — Tentukan Scope
Tentukan sistem, unit bisnis, proses, dan aset yang termasuk dalam audit.
Langkah 3 — Identifikasi Requirement
Jika audit menggunakan framework atau standar tertentu, identifikasi requirement yang perlu dipenuhi.
Langkah 4 — Buat Document Inventory
Buat daftar dokumen yang tersedia dan dokumen yang belum tersedia.
Langkah 5 — Periksa Versi Dokumen
Pastikan dokumen yang digunakan adalah versi terbaru dan masih relevan dengan kondisi perusahaan.
Langkah 6 — Kumpulkan Evidence
Selain policy dan procedure, siapkan bukti bahwa kontrol tersebut benar-benar diterapkan.
Langkah 7 — Identifikasi Gap
Jika terdapat dokumen atau evidence yang belum tersedia, identifikasi gap tersebut sebelum audit dimulai.
Dokumen Saja Tidak Cukup
Hal penting yang perlu dipahami adalah bahwa memiliki dokumen keamanan bukan berarti otomatis memiliki cybersecurity yang baik.
Auditor dapat melihat apakah kebijakan atau prosedur tersebut benar-benar diterapkan.
Misalnya perusahaan memiliki:
Password Policy
Tetapi jika dalam praktiknya banyak akun menggunakan password yang tidak sesuai kebijakan, maka terdapat gap antara policy dan implementation.
Hal yang sama berlaku untuk access review, backup, vulnerability management, incident response, dan security awareness.
Karena itu, perusahaan perlu mempersiapkan dua hal:
Documentation + Evidence of Implementation
Keduanya sama-sama penting dalam proses audit.
Apa yang Terjadi Jika Dokumen Tidak Lengkap?
Dokumen yang tidak lengkap dapat membuat proses audit menjadi lebih sulit.
Beberapa dampak yang mungkin terjadi antara lain:
- Auditor membutuhkan klarifikasi tambahan.
- Evidence sulit ditemukan.
- Terdapat gap dokumentasi.
- Proses audit menjadi lebih lama.
- Perusahaan kesulitan menunjukkan penerapan control.
- Muncul rekomendasi perbaikan tambahan.
Namun, dokumen yang belum lengkap tidak selalu berarti perusahaan gagal dalam seluruh aspek keamanan.
Justru proses audit dapat membantu perusahaan mengetahui area mana yang perlu diperbaiki.
Checklist Persiapan Dokumen Audit Keamanan Siber
Sebagai langkah awal, perusahaan dapat menggunakan checklist sederhana berikut:
- Information Security Policy
- IT Security Policy
- Asset Inventory
- Network Diagram
- System Architecture
- Access Control Documentation
- User Access Review
- Vulnerability Assessment Report
- Penetration Testing Report
- Incident Response Plan
- Incident Records
- Backup Policy
- Disaster Recovery Plan
- Business Continuity Plan
- Risk Register
- Security Awareness Records
- Logging & Monitoring Documentation
- Evidence of Security Control Implementation
Daftar tersebut dapat disesuaikan dengan kebutuhan dan scope audit masing-masing perusahaan.
Kesimpulan
Persiapan dokumen audit keamanan siber merupakan bagian penting sebelum perusahaan menjalankan Audit Ketahanan & Keamanan Siber.
Mulai dari security policy, asset inventory, network diagram, access control, vulnerability assessment report, incident response, backup, disaster recovery, hingga risk register, setiap dokumen dapat membantu memberikan gambaran mengenai bagaimana keamanan dikelola di dalam organisasi.
Namun, perusahaan tidak cukup hanya memiliki dokumen. Auditor juga perlu melihat evidence bahwa security controls benar-benar diterapkan.
Karena itu, persiapan terbaik adalah memastikan dokumentasi, evidence, dan implementasi security controls berada dalam kondisi yang konsisten.
Jika perusahaan membutuhkan bantuan untuk melakukan evaluasi terhadap kesiapan ketahanan dan keamanan siber, Mega Global Solusindo dapat membantu melakukan assessment dan audit sesuai kebutuhan, scope, serta kondisi lingkungan IT perusahaan.
FAQ
Apa saja dokumen utama untuk audit keamanan siber?
Dokumen utama dapat mencakup security policy, asset inventory, network diagram, access control documentation, risk register, incident response plan, vulnerability assessment report, backup documentation, dan bukti penerapan security controls.
Apakah perusahaan harus memiliki semua dokumen tersebut?
Tidak selalu. Kebutuhan dokumen bergantung pada tujuan, scope, industri, ukuran perusahaan, serta framework atau requirement yang digunakan.
Apakah laporan Vulnerability Assessment diperlukan dalam audit?
Laporan Vulnerability Assessment dapat menjadi evidence yang relevan apabila aktivitas tersebut termasuk dalam scope atau requirement audit.
Apakah dokumen saja cukup untuk melewati audit?
Tidak. Auditor juga dapat mengevaluasi evidence dan implementasi aktual dari security controls.
Apa yang harus dilakukan jika perusahaan belum memiliki dokumen yang lengkap?
Lakukan gap assessment terlebih dahulu untuk mengetahui dokumen dan evidence apa yang belum tersedia. Setelah itu, perusahaan dapat menyusun prioritas perbaikan berdasarkan risiko dan kebutuhan audit.
Apakah dokumen audit harus diperbarui secara berkala?
Sebaiknya iya. Dokumen perlu ditinjau dan diperbarui ketika terjadi perubahan pada sistem, proses, organisasi, kebijakan, atau kebutuhan keamanan.