
MGS, Keamanan sistem informasi menjadi salah satu aspek penting bagi perusahaan yang semakin bergantung pada teknologi digital. Website, aplikasi, server, cloud, hingga jaringan internal menyimpan berbagai data yang harus dilindungi dari potensi serangan siber.
Salah satu langkah yang dapat dilakukan untuk mengetahui kelemahan keamanan tersebut adalah Vulnerability Assessment. Melalui proses ini, perusahaan dapat mengidentifikasi berbagai vulnerability atau kerentanan yang terdapat pada aset digital sebelum dimanfaatkan oleh pihak yang tidak bertanggung jawab.
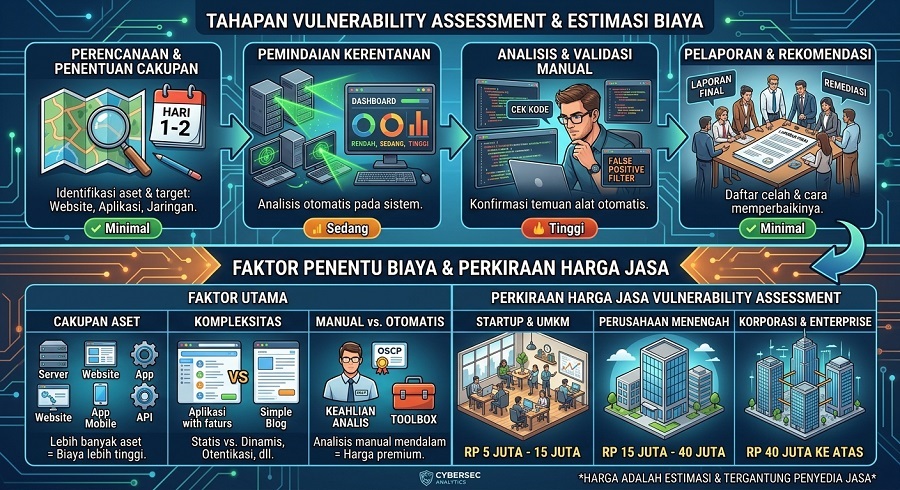
Namun, salah satu pertanyaan yang sering muncul ketika perusahaan mulai mempertimbangkan layanan ini adalah: berapa biaya Vulnerability Assessment di Indonesia?
Tidak ada satu harga yang berlaku untuk semua perusahaan. Biaya dapat berbeda karena setiap assessment memiliki scope, jumlah aset, teknologi, dan tingkat kedalaman pengujian yang berbeda.
Apa Itu Vulnerability Assessment?
Vulnerability Assessment adalah proses untuk mengidentifikasi, menganalisis, dan menentukan tingkat risiko dari berbagai kerentanan pada sistem teknologi informasi.
Assessment dapat dilakukan terhadap berbagai aset, seperti:
- Website dan web application
- Mobile application
- Server
- Network dan perangkat jaringan
- Database
- Cloud infrastructure
- Sistem internal perusahaan
- Infrastruktur teknologi informasi lainnya
Hasil dari proses tersebut biasanya digunakan untuk membantu perusahaan memahami kerentanan yang ditemukan sekaligus menentukan prioritas perbaikan.
Berbeda dengan penetration testing yang berfokus pada validasi dan eksploitasi kerentanan secara terkontrol, Vulnerability Assessment lebih menitikberatkan pada proses identifikasi dan penilaian kerentanan.
Berapa Biaya Vulnerability Assessment di Indonesia?
Biaya Vulnerability Assessment tidak dapat ditentukan hanya berdasarkan jenis layanan. Penyedia jasa biasanya perlu mengetahui terlebih dahulu aset apa saja yang akan diperiksa dan seberapa luas scope assessment.
Beberapa perusahaan mungkin hanya membutuhkan assessment terhadap satu website. Perusahaan lain dapat memiliki puluhan server, aplikasi, jaringan internal, dan infrastruktur cloud yang harus diperiksa.
Karena itu, harga jasa Vulnerability Assessment biasanya bersifat customized berdasarkan scope pekerjaan.
Daripada hanya mencari harga termurah, perusahaan sebaiknya mempertimbangkan cakupan pengujian, metode assessment, kualitas laporan, pengalaman penyedia jasa, serta kemampuan tim dalam membantu proses remediation.
Faktor yang Menentukan Harga Vulnerability Assessment
- Jumlah Aset yang Diperiksa
Semakin banyak aset yang masuk dalam scope, semakin besar sumber daya yang dibutuhkan.
Assessment terhadap satu website tentu berbeda dengan assessment terhadap beberapa aplikasi, server, dan network infrastructure secara bersamaan.
Karena itu, sebelum meminta penawaran, perusahaan sebaiknya membuat daftar aset yang ingin diperiksa.
- Jenis Sistem dan Teknologi
Teknologi yang digunakan juga memengaruhi tingkat kompleksitas assessment.
Website, API, mobile application, server, network, dan cloud infrastructure memiliki karakteristik serta potensi risiko yang berbeda.
Semakin kompleks lingkungan teknologi yang diperiksa, semakin besar pula kebutuhan waktu dan keahlian teknis.
- Luas Scope Assessment
Scope merupakan salah satu faktor terpenting dalam menentukan biaya.
Misalnya, perusahaan hanya ingin melakukan assessment terhadap:
satu domain dan beberapa endpoint.
Scope tersebut tentu berbeda dengan assessment yang mencakup:
website, API, server, jaringan internal, cloud environment, dan sistem pendukung lainnya.
Semakin luas scope, semakin banyak aset dan komponen yang harus dianalisis.
- Jumlah IP, Domain, atau Endpoint
Pada assessment terhadap infrastruktur maupun aplikasi, jumlah IP address, domain, subdomain, dan endpoint dapat memengaruhi effort yang dibutuhkan.
Karena itu, perusahaan sebaiknya memberikan informasi tersebut kepada penyedia jasa sejak awal agar estimasi pekerjaan lebih akurat.
- Kedalaman Assessment
Tidak semua Vulnerability Assessment dilakukan dengan tingkat kedalaman yang sama.
Assessment dapat melibatkan automated vulnerability scanning yang kemudian dilanjutkan dengan proses validasi dan analisis oleh security professional.
Semakin dalam proses validasi dan analisis yang dilakukan, semakin besar pula effort yang dibutuhkan.
- Infrastruktur Cloud dan Hybrid
Perusahaan yang menggunakan cloud atau hybrid infrastructure biasanya memiliki lingkungan yang lebih kompleks.
Assessment dapat mencakup konfigurasi, exposed services, network architecture, access control, hingga komponen tertentu yang berada pada cloud environment.
Karena itu, kebutuhan assessment cloud sebaiknya dijelaskan sejak awal ketika menentukan scope.
- Format dan Kedalaman Laporan
Laporan merupakan salah satu output penting dari Vulnerability Assessment.
Laporan yang baik tidak hanya berisi daftar vulnerability, tetapi juga dapat memberikan informasi mengenai:
- Aset yang terdampak
- Jenis kerentanan
- Tingkat severity
- Evidence atau bukti temuan
- Risiko yang mungkin muncul
- Rekomendasi remediation
- Prioritas perbaikan
Untuk kebutuhan manajemen, perusahaan juga dapat membutuhkan executive summary yang lebih mudah dipahami oleh stakeholder non-teknis.
Apa Saja yang Didapat dari Vulnerability Assessment?
Sebelum memilih penyedia jasa berdasarkan harga, perusahaan perlu mengetahui output yang akan diperoleh.
Secara umum, hasil assessment dapat membantu perusahaan mendapatkan gambaran mengenai:
- Daftar vulnerability
Perusahaan mengetahui kelemahan yang ditemukan pada aset yang masuk dalam scope.
- Tingkat risiko
Temuan dapat dikategorikan berdasarkan tingkat keparahan sehingga tim dapat menentukan prioritas.
- Evidence
Temuan dilengkapi bukti yang membantu tim teknis memahami kondisi yang ditemukan.
- Rekomendasi perbaikan
Perusahaan mendapatkan arahan untuk membantu mengurangi atau memperbaiki vulnerability.
- Security report
Hasil assessment dapat digunakan sebagai dokumentasi untuk kebutuhan internal maupun evaluasi keamanan secara berkala.
Apakah Vulnerability Assessment Sama dengan Penetration Testing?
Tidak sepenuhnya.
Keduanya memang sama-sama digunakan untuk membantu meningkatkan keamanan sistem, tetapi memiliki tujuan dan pendekatan yang berbeda.
Vulnerability Assessment berfokus pada identifikasi dan penilaian kerentanan.
Sementara Penetration Testing melakukan pengujian yang lebih mendalam untuk memvalidasi apakah kerentanan tertentu dapat dieksploitasi dalam kondisi yang telah disepakati.
Dalam beberapa kebutuhan keamanan, keduanya dapat digunakan secara berurutan atau menjadi bagian dari strategi pengujian keamanan yang lebih luas.
Bagaimana Memilih Jasa Vulnerability Assessment?
Harga sebaiknya bukan satu-satunya pertimbangan.
Sebelum memilih penyedia jasa, perusahaan dapat mempertimbangkan beberapa hal berikut:
Pastikan Scope Jelas
Tanyakan aset apa saja yang akan diperiksa dan apa yang termasuk maupun tidak termasuk dalam assessment.
Tanyakan Metodologi
Pahami bagaimana proses assessment dilakukan, termasuk penggunaan automated scanning dan proses analisis atau validasi.
Periksa Kualitas Report
Pastikan hasil assessment dapat dipahami oleh tim teknis maupun manajemen.
Perhatikan Kompetensi Tim
Pengalaman dan kompetensi security professional dapat memengaruhi kualitas analisis terhadap hasil assessment.
Pertimbangkan Dukungan Remediation
Akan lebih bermanfaat apabila penyedia jasa dapat membantu menjelaskan hasil temuan dan rekomendasi perbaikannya.
Kapan Perusahaan Sebaiknya Melakukan Vulnerability Assessment?
Vulnerability Assessment sebaiknya tidak hanya dilakukan ketika perusahaan mengalami insiden keamanan.
Assessment dapat dipertimbangkan ketika:
- Perusahaan meluncurkan sistem atau aplikasi baru.
- Terjadi perubahan besar pada infrastruktur.
- Perusahaan melakukan migrasi ke cloud.
- Terdapat perubahan konfigurasi jaringan.
- Ada penambahan aset digital baru.
- Perusahaan ingin melakukan evaluasi keamanan secara berkala.
- Ditemukan indikasi adanya vulnerability.
- Perusahaan ingin mengetahui kondisi keamanan sebelum melakukan pengujian yang lebih mendalam.
Assessment berkala juga dapat membantu perusahaan mengikuti perubahan teknologi dan threat landscape yang terus berkembang.
Mengapa Memilih Penyedia Jasa yang Tepat Lebih Penting daripada Sekadar Harga Murah?
Vulnerability Assessment bukan sekadar menjalankan scanner kemudian mengirimkan daftar vulnerability.
Nilai sebenarnya terletak pada bagaimana temuan tersebut diidentifikasi, divalidasi, dianalisis, diprioritaskan, dan diterjemahkan menjadi rekomendasi yang dapat digunakan perusahaan.
Karena itu, perusahaan sebaiknya membandingkan scope, metodologi, kompetensi tim, kualitas laporan, dan layanan pendukung sebelum mengambil keputusan.
Harga yang lebih rendah belum tentu menghasilkan assessment yang sesuai dengan kebutuhan keamanan perusahaan.
Kesimpulan
Biaya Vulnerability Assessment di Indonesia sangat bergantung pada kebutuhan dan scope masing-masing perusahaan. Jumlah aset, jenis teknologi, kompleksitas infrastruktur, kedalaman assessment, hingga format laporan dapat memengaruhi keseluruhan biaya.
Daripada hanya mencari layanan dengan harga paling murah, perusahaan sebaiknya memastikan assessment dilakukan dengan scope yang tepat dan menghasilkan informasi yang benar-benar dapat digunakan untuk memperbaiki keamanan sistem.
Jika perusahaan ingin mengetahui kondisi vulnerability pada website, aplikasi, server, network, maupun infrastruktur digital lainnya, Mega Global Solusindo dapat menjadi partner untuk membantu proses assessment sesuai kebutuhan dan scope keamanan perusahaan.
FAQ
Apakah biaya Vulnerability Assessment sama untuk setiap perusahaan?
Tidak. Biaya bergantung pada scope, jumlah aset, teknologi, kompleksitas sistem, dan tingkat kedalaman assessment.
Apakah Vulnerability Assessment wajib dilakukan setiap tahun?
Frekuensinya bergantung pada kondisi dan kebutuhan perusahaan. Assessment berkala dapat membantu mengidentifikasi vulnerability baru setelah terjadi perubahan pada sistem atau infrastruktur.
Apakah Vulnerability Assessment sama dengan penetration testing?
Tidak. Vulnerability Assessment berfokus pada identifikasi dan penilaian kerentanan, sedangkan penetration testing melakukan validasi yang lebih mendalam terhadap kemungkinan eksploitasi kerentanan.
Apa hasil yang diperoleh setelah Vulnerability Assessment?
Umumnya perusahaan mendapatkan laporan berisi vulnerability yang ditemukan, tingkat risiko, evidence, serta rekomendasi remediation sesuai scope assessment.
Bagaimana cara mendapatkan estimasi biaya Vulnerability Assessment?
Perusahaan perlu memberikan informasi mengenai aset, teknologi, jumlah sistem, dan scope yang ingin diperiksa. Dari informasi tersebut, penyedia jasa dapat menentukan kebutuhan assessment dan memberikan estimasi yang lebih sesuai.