
Keamanan sistem perusahaan tidak hanya ditentukan oleh penggunaan firewall, antivirus, atau perangkat keamanan lainnya. Seiring berkembangnya infrastruktur digital, semakin banyak komponen yang perlu diperhatikan, mulai dari website, aplikasi, server, jaringan, hingga layanan cloud.
Salah satu cara untuk mendapatkan gambaran mengenai kondisi keamanan tersebut adalah melalui Vulnerability Assessment.
Namun, bagaimana memastikan proses assessment tidak melewatkan aset atau area penting?
Jawabannya adalah dengan menggunakan Vulnerability Assessment checklist yang disesuaikan dengan kondisi dan kebutuhan perusahaan.
Checklist bukan sekadar daftar teknis. Bagi perusahaan, checklist membantu menentukan scope assessment, aset yang diperiksa, jenis vulnerability yang dicari, serta output yang diharapkan.
Apa Itu Vulnerability Assessment Checklist?
Vulnerability Assessment checklist adalah daftar area, aset, konfigurasi, dan aspek keamanan yang perlu diperhatikan selama proses vulnerability assessment.
Checklist dapat berbeda antara satu perusahaan dengan perusahaan lainnya.
Misalnya, perusahaan yang hanya memiliki website publik memiliki kebutuhan berbeda dengan perusahaan yang memiliki:
- Website dan web application
- API
- Mobile application
- Server internal
- Public-facing server
- Network infrastructure
- Database
- Cloud infrastructure
- VPN
- Endpoint
- Sistem internal perusahaan
Karena itu, checklist sebaiknya dibuat berdasarkan attack surface dan scope yang sebenarnya dimiliki perusahaan.
Mengapa Checklist Penting dalam Vulnerability Assessment?
Tanpa scope yang jelas, assessment dapat menjadi kurang efektif.
Checklist membantu tim untuk memastikan bahwa aset yang relevan sudah diidentifikasi dan area penting tidak terlewat.
Selain itu, checklist dapat membantu perusahaan:
- Menentukan scope assessment.
- Mendata aset yang akan diperiksa.
- Mengidentifikasi area prioritas.
- Mendokumentasikan hasil assessment.
- Mempermudah proses remediation.
- Membandingkan hasil assessment dari waktu ke waktu.
Dengan demikian, Vulnerability Assessment tidak hanya menjadi aktivitas teknis satu kali, tetapi dapat menjadi bagian dari proses pengelolaan keamanan secara berkelanjutan.
Vulnerability Assessment Checklist untuk Perusahaan
Berikut beberapa area utama yang dapat digunakan sebagai referensi ketika mempersiapkan Vulnerability Assessment.
- Asset Inventory
Langkah pertama adalah mengetahui aset apa saja yang dimiliki.
Buat daftar aset yang relevan, misalnya:
- Domain
- Subdomain
- IP address
- Server
- Website
- Application
- API
- Database
- Cloud resources
- Network devices
- VPN
- Endpoint
Asset inventory penting karena perusahaan tidak dapat melindungi aset yang bahkan tidak diketahui keberadaannya.
Dalam assessment, daftar tersebut kemudian dapat digunakan untuk menentukan mana yang masuk dalam scope.
- Website dan Web Application
Website dan aplikasi web yang dapat diakses melalui internet merupakan salah satu area yang perlu mendapatkan perhatian.
Beberapa aspek yang dapat diperiksa antara lain:
- Exposed services
- Security misconfiguration
- Authentication
- Authorization
- Session management
- Input validation
- Access control
- Sensitive information exposure
- Komponen atau library yang memiliki vulnerability
Untuk aplikasi yang kompleks, assessment dapat diperluas dengan pengujian terhadap berbagai endpoint dan fungsi yang tersedia.
- API Security
API menjadi bagian penting dari banyak aplikasi modern.
API dapat menghubungkan aplikasi mobile, web application, backend system, dan berbagai layanan lainnya.
Beberapa aspek yang dapat diperhatikan antara lain:
- Authentication mechanism
- Authorization
- Access control
- Input validation
- Rate limiting
- Sensitive data exposure
- API endpoint exposure
- Error handling
- Security configuration
API yang tidak diamankan dengan baik dapat membuka akses terhadap data atau fungsi tertentu yang seharusnya terbatas.
- Server dan Operating System
Server juga perlu masuk dalam scope apabila perusahaan menggunakannya untuk menjalankan aplikasi maupun menyimpan data.
Assessment dapat memperhatikan:
- Versi operating system
- Missing security patches
- Exposed services
- Open ports
- Service configuration
- User privileges
- Remote access
- Unnecessary services
- Security configuration
Sistem yang tidak diperbarui dapat memiliki vulnerability yang sudah diketahui dan berpotensi dimanfaatkan oleh attacker.
- Network Infrastructure
Network merupakan bagian penting dari attack surface perusahaan.
Beberapa komponen yang dapat diperiksa meliputi:
- Firewall
- Router
- Switch
- VPN
- Wireless infrastructure
- Network services
- Public-facing IP
- Internal network segment
Assessment dapat membantu menemukan service yang terbuka, konfigurasi yang kurang aman, maupun kelemahan lain yang berpotensi meningkatkan risiko.
- Database
Database sering kali menyimpan informasi penting perusahaan.
Karena itu, aspek database security juga perlu diperhatikan.
Beberapa hal yang dapat masuk checklist antara lain:
- Database exposure
- Authentication
- Access control
- User privileges
- Configuration
- Encryption
- Network access
- Software version
- Security patches
Tidak semua database harus dapat diakses dari jaringan yang sama. Pembatasan akses sesuai kebutuhan dapat membantu mengurangi attack surface.
- Cloud Infrastructure
Perusahaan yang menggunakan cloud perlu memasukkan cloud environment dalam scope jika relevan.
Beberapa area yang dapat diperiksa antara lain:
- Identity and access management
- Security groups
- Network configuration
- Public exposure
- Storage permissions
- Access keys
- Logging
- Monitoring
- Security configuration
Kesalahan konfigurasi cloud dapat menyebabkan aset internal maupun data menjadi terbuka tanpa sengaja.
- Authentication dan Access Control
Authentication dan authorization merupakan komponen penting dalam keamanan aplikasi dan sistem.
Assessment dapat memperhatikan:
- Password policy
- Multi-factor authentication
- Account management
- Privilege management
- Role-based access control
- Session management
- Administrative access
Prinsip least privilege juga perlu diperhatikan agar pengguna hanya memperoleh akses yang memang dibutuhkan.
- Patch dan Vulnerability Management
Perusahaan juga perlu mengetahui apakah sistem yang digunakan sudah mendapatkan security update yang relevan.
Checklist dapat mencakup:
- Operating system patches
- Application updates
- Third-party libraries
- Firmware
- Security updates
- Vulnerability remediation status
Tidak semua vulnerability memiliki tingkat risiko yang sama. Karena itu, hasil assessment perlu diprioritaskan berdasarkan severity dan konteks aset yang terdampak.
- Configuration Security
Security misconfiguration merupakan salah satu sumber risiko yang sering muncul pada lingkungan IT.
Assessment dapat melihat konfigurasi seperti:
- Unnecessary services
- Default credentials
- Exposed administrative interfaces
- Insecure protocols
- Excessive privileges
- Network access
- Security controls
Konfigurasi yang aman perlu disesuaikan dengan fungsi dan arsitektur sistem.
Checklist Sebelum Vulnerability Assessment
Selain aspek teknis, perusahaan juga perlu mempersiapkan beberapa hal sebelum assessment dimulai.
Tentukan Scope
Pastikan aset yang akan diperiksa sudah jelas.
Tentukan PIC
Tentukan orang yang bertanggung jawab untuk berkoordinasi dengan security team.
Siapkan Asset Information
Informasi seperti domain, IP address, aplikasi, server, dan environment dapat membantu proses assessment.
Tentukan Waktu Pengujian
Assessment sebaiknya dilakukan pada periode yang telah disepakati agar aktivitas pengujian tidak mengganggu operasional.
Tentukan Rules of Engagement
Untuk assessment tertentu, perlu disepakati batasan aktivitas, sistem yang boleh diuji, serta tindakan yang tidak diperbolehkan.
Tentukan Output
Pastikan sejak awal perusahaan mengetahui bentuk laporan yang akan diterima.
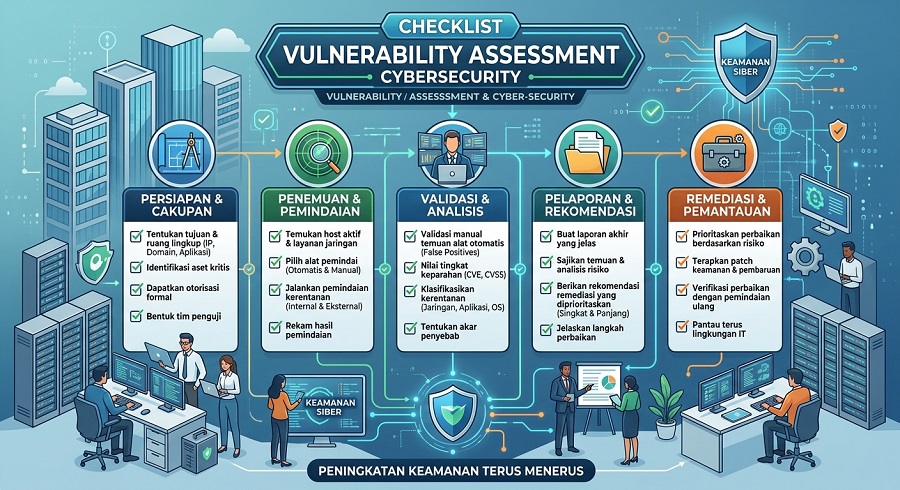
Setelah Vulnerability Assessment, Apa yang Dilakukan?
Vulnerability Assessment bukan akhir dari proses keamanan.
Hasil assessment perlu dianalisis dan ditindaklanjuti.
Secara umum, prosesnya dapat meliputi:
Assessment → Finding → Risk Prioritization → Remediation → Validation
Temuan dengan tingkat risiko tinggi perlu mendapatkan perhatian lebih cepat, terutama apabila memengaruhi aset penting atau sistem yang dapat diakses dari internet.
Setelah remediation dilakukan, perusahaan juga dapat melakukan validasi kembali untuk memastikan vulnerability telah ditangani sesuai kebutuhan.
Checklist Tidak Sama dengan Metodologi Assessment
Hal lain yang perlu dipahami adalah bahwa checklist hanya berfungsi sebagai panduan coverage.
Kualitas Vulnerability Assessment tidak ditentukan oleh banyaknya item dalam checklist saja.
Metodologi, kompetensi security professional, kualitas tools, proses validasi, analisis hasil, serta kemampuan menyusun rekomendasi juga sangat penting.
Karena itu, perusahaan sebaiknya tidak memilih layanan hanya berdasarkan apakah vendor memiliki “checklist” atau tidak.
Yang lebih penting adalah apakah proses assessment mampu memberikan gambaran risiko yang relevan dan dapat ditindaklanjuti.
Kapan Perusahaan Membutuhkan Vulnerability Assessment?
Vulnerability Assessment dapat dipertimbangkan ketika:
- Perusahaan memiliki aset digital yang terhubung ke internet.
- Sistem baru akan diluncurkan.
- Terjadi perubahan infrastruktur.
- Perusahaan melakukan migrasi ke cloud.
- Ada penambahan server atau aplikasi.
- Terdapat perubahan konfigurasi besar.
- Perusahaan ingin melakukan security review secara berkala.
- Ditemukan vulnerability baru pada teknologi yang digunakan.
- Perusahaan ingin mengetahui kondisi keamanan sebelum melakukan pengujian lebih mendalam.
Semakin kompleks infrastruktur perusahaan, semakin penting memiliki proses assessment yang terstruktur.
Kesimpulan
Vulnerability Assessment checklist membantu perusahaan memastikan area penting dalam lingkungan IT telah dipertimbangkan sebelum dan selama assessment dilakukan.
Mulai dari asset inventory, website, aplikasi, API, server, network, database, cloud infrastructure, authentication, hingga configuration security, setiap area dapat memiliki risiko yang berbeda.
Namun, checklist hanyalah salah satu bagian dari proses. Perusahaan tetap membutuhkan scope yang jelas, metodologi yang sesuai, analisis profesional, serta laporan yang dapat membantu tim menentukan prioritas remediation.
Jika perusahaan membutuhkan assessment terhadap website, aplikasi, server, network, maupun infrastruktur digital lainnya, Mega Global Solusindo dapat membantu menyesuaikan scope Vulnerability Assessment dengan kebutuhan keamanan perusahaan.
FAQ
Apakah Vulnerability Assessment checklist sama untuk semua perusahaan?
Tidak. Checklist perlu disesuaikan dengan aset, teknologi, arsitektur, dan kebutuhan keamanan masing-masing perusahaan.
Apakah website perlu masuk dalam Vulnerability Assessment?
Jika website merupakan bagian dari attack surface perusahaan, assessment dapat dilakukan untuk mengidentifikasi berbagai vulnerability dan security misconfiguration yang relevan.
Apakah cloud infrastructure perlu diperiksa?
Ya, apabila cloud environment menjadi bagian dari scope. Assessment dapat mencakup berbagai aspek konfigurasi, akses, exposure, dan security control sesuai kebutuhan.
Apakah checklist saja cukup untuk melakukan Vulnerability Assessment?
Tidak. Checklist hanya membantu memastikan coverage. Assessment tetap membutuhkan metodologi, tools, analisis, validasi, dan security expertise yang sesuai.
Apa yang dilakukan setelah vulnerability ditemukan?
Temuan perlu dianalisis berdasarkan tingkat risiko dan konteks aset, kemudian dilakukan remediation sesuai prioritas. Setelah perbaikan, validasi dapat dilakukan untuk memastikan masalah telah ditangani.