
MGS, Perusahaan dapat memiliki berbagai sistem keamanan seperti firewall, endpoint protection, access control, monitoring, dan vulnerability management. Namun, keberadaan teknologi tersebut belum tentu menunjukkan bahwa tingkat keamanan siber perusahaan sudah memadai.
Perusahaan juga perlu mengetahui seberapa matang proses, kebijakan, kontrol, dan kemampuan organisasi dalam menghadapi risiko siber.
Di sinilah Cybersecurity Maturity Assessment dan Audit Keamanan Siber dapat berperan.
Keduanya sama-sama digunakan untuk mengevaluasi kondisi keamanan organisasi, tetapi memiliki tujuan dan pendekatan yang berbeda. Memahami perbedaan keduanya penting agar perusahaan tidak memilih jenis assessment yang kurang sesuai dengan kebutuhan.
Apa Itu Cybersecurity Maturity Assessment?
Cybersecurity Maturity Assessment merupakan proses untuk menilai tingkat kematangan kemampuan keamanan siber suatu organisasi.
Fokusnya bukan hanya mencari kelemahan teknis, tetapi melihat apakah perusahaan sudah memiliki proses dan kemampuan yang terstruktur untuk mengelola risiko keamanan siber.
Assessment dapat melihat berbagai aspek seperti:
- Governance
- Security policy
- Risk management
- Asset management
- Identity and access management
- Security operations
- Incident response
- Business continuity
- Security awareness
- Vulnerability management
- Monitoring dan detection
Hasilnya dapat membantu perusahaan mengetahui posisi maturity saat ini dan area yang masih perlu ditingkatkan.
Dengan kata lain, pertanyaannya bukan hanya:
“Apakah sistem kita memiliki vulnerability?”
Tetapi juga:
“Seberapa matang kemampuan organisasi kita dalam mengelola keamanan siber?”
Apa Itu Audit Keamanan Siber?
Audit keamanan siber merupakan proses evaluasi terhadap kontrol, kebijakan, proses, dan praktik keamanan untuk mengetahui apakah penerapannya sudah sesuai dengan standar, kebijakan, persyaratan, atau tujuan yang telah ditentukan.
Audit dapat mencakup pemeriksaan terhadap:
- Security policy
- Access control
- Asset management
- Security procedures
- Logging dan monitoring
- Incident management
- Data protection
- Network security
- Security governance
- Compliance requirements
Audit biasanya membutuhkan bukti atau evidence untuk menilai apakah kontrol tertentu telah diterapkan dan berjalan sebagaimana mestinya.
Fokusnya dapat berbeda tergantung tujuan audit dan framework atau requirement yang digunakan.
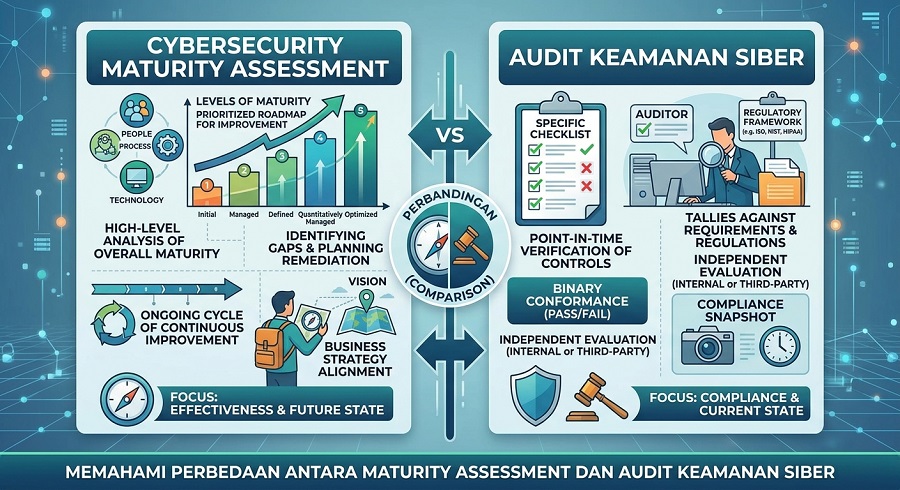
Perbedaan Cybersecurity Maturity Assessment dan Audit Keamanan Siber
Walaupun keduanya sama-sama mengevaluasi keamanan organisasi, terdapat beberapa perbedaan penting.
- Fokus Utama
Cybersecurity Maturity Assessment berfokus pada tingkat kematangan.
Assessment berusaha menjawab:
Seberapa matang kemampuan keamanan siber perusahaan saat ini?
Sementara Audit Keamanan Siber lebih berfokus pada efektivitas penerapan kontrol dan kesesuaiannya terhadap requirement yang menjadi acuan.
Pertanyaan yang muncul dapat berupa:
Apakah kontrol keamanan yang diwajibkan atau ditetapkan perusahaan sudah diterapkan dengan baik?
- Tujuan
Cybersecurity Maturity Assessment umumnya digunakan untuk:
- Mengetahui maturity level.
- Menentukan gap.
- Menetapkan prioritas peningkatan.
- Menyusun roadmap cybersecurity.
- Meningkatkan kemampuan organisasi secara bertahap.
Sementara audit keamanan siber dapat digunakan untuk:
- Mengevaluasi penerapan security controls.
- Menilai kesesuaian terhadap kebijakan.
- Menemukan gap atau kelemahan kontrol.
- Mendukung kebutuhan compliance.
- Memberikan assurance kepada stakeholder.
- Output yang Dihasilkan
Output Cybersecurity Maturity Assessment biasanya menggambarkan:
Current State → Gap → Target State → Improvement Roadmap
Contohnya, perusahaan mungkin mengetahui bahwa kemampuan incident response masih berada pada tingkat maturity tertentu dan membutuhkan peningkatan pada:
- Incident response procedure
- Roles and responsibilities
- Incident classification
- Testing
- Documentation
Sedangkan audit keamanan siber dapat menghasilkan temuan mengenai kontrol tertentu yang belum diterapkan atau belum berjalan sesuai requirement.
Output audit dapat mencakup:
- Audit findings
- Evidence
- Gap
- Risk
- Recommendation
- Management response
- Pendekatan Penilaian
Cybersecurity Maturity Assessment biasanya melihat keamanan dari perspektif yang lebih luas.
Misalnya, sebuah organisasi mungkin memiliki teknologi keamanan yang cukup baik tetapi belum memiliki:
- Prosedur incident response yang matang.
- Security governance yang jelas.
- Security awareness program.
- Risk management process.
- Business continuity planning.
Dalam kondisi tersebut, maturity assessment dapat membantu menunjukkan bahwa teknologi bukan satu-satunya indikator kematangan cybersecurity.
Audit keamanan siber lebih banyak menilai apakah kontrol tertentu telah diterapkan sesuai kriteria atau requirement yang digunakan sebagai acuan.
- Pertanyaan yang Dijawab
Perbedaan sederhana dapat dilihat dari pertanyaan yang ingin dijawab.
Cybersecurity Maturity Assessment
“Seberapa matang cybersecurity perusahaan kami?”
Audit Keamanan Siber
“Apakah kontrol dan proses keamanan kami sudah diterapkan sesuai requirement?”
“Celah keamanan apa yang terdapat pada aset teknologi kami?”
Penetration Testing
“Apakah vulnerability tertentu dapat dieksploitasi?”
Keempat aktivitas tersebut dapat saling melengkapi, tetapi tidak memiliki tujuan yang sama.
Cybersecurity Maturity Assessment Bukan Vulnerability Assessment
Hal ini juga penting untuk dipahami.
Vulnerability Assessment berfokus pada kelemahan teknis pada aset teknologi.
Misalnya:
- Server memiliki vulnerability.
- Website menggunakan komponen yang rentan.
- Port tertentu terbuka.
- Konfigurasi tertentu tidak aman.
Sementara Cybersecurity Maturity Assessment melihat kemampuan organisasi secara lebih luas.
Contohnya:
- Apakah perusahaan memiliki vulnerability management process?
- Apakah vulnerability memiliki prioritas remediation?
- Apakah terdapat prosedur untuk melakukan assessment secara berkala?
- Apakah hasil assessment dimonitor oleh management?
Jadi, sebuah perusahaan dapat memiliki hasil vulnerability assessment yang relatif baik tetapi tetap memiliki maturity cybersecurity yang belum optimal.
Kapan Perusahaan Membutuhkan Cybersecurity Maturity Assessment?
Cybersecurity Maturity Assessment dapat menjadi pertimbangan ketika perusahaan ingin mengetahui kondisi keamanan secara lebih strategis.
Beberapa situasi yang dapat menjadi alasan antara lain:
Perusahaan Sedang Mengembangkan Program Cybersecurity
Jika perusahaan baru mulai membangun cybersecurity program, maturity assessment dapat membantu mengetahui posisi awal.
Infrastruktur IT Semakin Kompleks
Pertumbuhan aplikasi, cloud, remote working, API, dan digital services dapat membuat pengelolaan keamanan semakin kompleks.
Perusahaan Ingin Membuat Roadmap
Assessment dapat membantu perusahaan menentukan prioritas peningkatan dalam jangka pendek, menengah, maupun panjang.
Manajemen Membutuhkan Gambaran Risiko
Hasil maturity assessment dapat membantu menerjemahkan kondisi keamanan menjadi informasi yang lebih mudah digunakan dalam pengambilan keputusan.
Terjadi Perubahan Bisnis
Merger, akuisisi, ekspansi digital, migrasi cloud, atau peluncuran layanan baru dapat menjadi momentum untuk mengevaluasi kembali cybersecurity maturity.
Kapan Perusahaan Membutuhkan Audit Keamanan Siber?
Audit dapat lebih relevan ketika perusahaan membutuhkan evaluasi terhadap penerapan security controls.
Misalnya ketika:
- Perusahaan memiliki kebijakan keamanan yang harus dievaluasi.
- Terdapat requirement compliance.
- Manajemen membutuhkan assurance.
- Perusahaan ingin mengevaluasi efektivitas kontrol.
- Terdapat perubahan besar pada sistem keamanan.
- Organisasi sedang mempersiapkan audit eksternal.
- Stakeholder membutuhkan bukti penerapan security controls.
Jenis audit yang tepat tetap bergantung pada tujuan dan framework yang digunakan.
Apakah Perusahaan Harus Memilih Salah Satunya?
Tidak selalu.
Dalam strategi cybersecurity yang lebih menyeluruh, keduanya dapat digunakan secara berurutan maupun berkala.
Contohnya:
Cybersecurity Maturity Assessment
↓
Menentukan current maturity dan gap
↓
Security Improvement Roadmap
↓
Security Controls Implementation
↓
Audit Keamanan Siber
↓
Memastikan kontrol diterapkan dan berjalan sesuai requirement
↓
Vulnerability Assessment / Penetration Testing
↓
Mengidentifikasi dan memvalidasi kelemahan teknis
Pendekatan tersebut dapat memberikan perspektif yang lebih lengkap antara governance, process, control, dan technical security.
Contoh Sederhana
Bayangkan sebuah perusahaan memiliki web application yang menyimpan data pelanggan.
Dari sisi teknis, perusahaan melakukan Vulnerability Assessment dan tidak menemukan vulnerability dengan tingkat risiko kritis.
Apakah berarti cybersecurity perusahaan sudah matang?
Belum tentu.
Perusahaan mungkin masih memiliki masalah lain:
- Tidak memiliki incident response plan.
- Tidak melakukan security awareness secara berkala.
- Tidak memiliki risk register.
- Tidak mempunyai prosedur vulnerability management yang jelas.
- Tidak melakukan security review secara konsisten.
Dalam kondisi tersebut, Cybersecurity Maturity Assessment dapat membantu mengidentifikasi gap pada level organisasi.
Sementara audit dapat digunakan untuk mengevaluasi apakah kontrol yang telah ditetapkan benar-benar diterapkan.
Bagaimana Menentukan Assessment yang Tepat?
Sebelum memilih layanan, perusahaan sebaiknya menentukan pertanyaan utama yang ingin dijawab.
Jika pertanyaannya:
“Seberapa matang program cybersecurity kami?”
Pertimbangkan Cybersecurity Maturity Assessment.
Jika pertanyaannya:
“Apakah security controls kami sudah diterapkan sesuai requirement?”
Pertimbangkan Audit Keamanan Siber.
Jika pertanyaannya:
“Apa saja vulnerability yang terdapat pada sistem kami?”
Pertimbangkan Vulnerability Assessment.
Jika pertanyaannya:
“Apakah vulnerability tersebut dapat dieksploitasi?”
Pertimbangkan Penetration Testing.
Dengan menentukan tujuan terlebih dahulu, perusahaan dapat memilih jenis layanan yang lebih sesuai dan menghindari assessment yang tidak memberikan jawaban terhadap kebutuhan bisnis.
Mengapa Pendekatan Berbasis Risiko Penting?
Tidak semua perusahaan memiliki kebutuhan keamanan yang sama.
Perusahaan dengan data sensitif, infrastruktur kritis, banyak pengguna, dan sistem yang terhubung ke berbagai layanan eksternal mungkin membutuhkan pendekatan yang berbeda dengan perusahaan yang memiliki lingkungan IT lebih sederhana.
Karena itu, assessment sebaiknya mempertimbangkan:
- Business criticality
- Data sensitivity
- Attack surface
- Regulatory requirements
- Technology landscape
- Threat exposure
- Existing security controls
Pendekatan berbasis risiko membantu perusahaan memfokuskan resource pada area yang memberikan dampak paling besar terhadap keamanan dan kontinuitas bisnis.
Kesimpulan
Cybersecurity Maturity Assessment dan Audit Keamanan Siber bukanlah layanan yang sama, meskipun keduanya memiliki tujuan untuk membantu organisasi meningkatkan keamanan.
Cybersecurity Maturity Assessment lebih berfokus pada tingkat kematangan, gap, dan roadmap peningkatan cybersecurity, sedangkan audit keamanan siber lebih berfokus pada evaluasi penerapan kontrol dan kesesuaiannya terhadap requirement atau kriteria yang digunakan.
Keduanya juga berbeda dengan Vulnerability Assessment dan Penetration Testing yang lebih banyak berfokus pada aspek teknis.
Bagi perusahaan, pilihan terbaik bukan selalu memilih salah satu, tetapi menentukan assessment berdasarkan pertanyaan, risiko, tujuan bisnis, dan tingkat kematangan cybersecurity yang ingin dievaluasi.
Mega Global Solusindo dapat membantu perusahaan melakukan berbagai assessment keamanan sesuai kebutuhan, termasuk Cybersecurity Maturity Assessment, Security Assessment, IT Security Risk Assessment, Vulnerability Assessment, serta pengujian keamanan lainnya.
FAQ
Apakah Cybersecurity Maturity Assessment sama dengan audit keamanan siber?
Tidak. Cybersecurity Maturity Assessment menilai tingkat kematangan cybersecurity secara lebih luas, sedangkan audit berfokus pada evaluasi kontrol dan kesesuaian terhadap kriteria atau requirement tertentu.
Apakah Cybersecurity Maturity Assessment sama dengan Vulnerability Assessment?
Tidak. Vulnerability Assessment berfokus pada identifikasi vulnerability teknis, sedangkan Cybersecurity Maturity Assessment mengevaluasi kemampuan dan proses cybersecurity organisasi secara lebih luas.
Mana yang harus dilakukan terlebih dahulu?
Tidak ada urutan yang berlaku untuk semua perusahaan. Pilihannya bergantung pada tujuan assessment. Jika perusahaan ingin mengetahui maturity level dan gap strategis, maturity assessment dapat menjadi titik awal.
Apakah audit keamanan siber dan maturity assessment bisa dilakukan bersamaan?
Bisa, apabila tujuan dan scope assessment memang dirancang untuk mencakup keduanya.
Apa manfaat Cybersecurity Maturity Assessment bagi manajemen?
Assessment dapat memberikan gambaran mengenai current state cybersecurity, gap yang perlu diperbaiki, serta area prioritas yang dapat digunakan untuk menyusun cybersecurity improvement roadmap.
Apakah hasil maturity assessment dapat digunakan untuk membuat roadmap cybersecurity?
Ya. Salah satu manfaat utamanya adalah membantu perusahaan mengidentifikasi gap dan menentukan prioritas peningkatan menuju target maturity yang ingin dicapai.