
MGS, Sebelum melakukan Vulnerability Assessment, salah satu hal yang paling penting untuk ditentukan adalah scope atau cakupan assessment.
Scope menentukan sistem, aplikasi, infrastruktur, alamat IP, domain, maupun aset digital lain yang akan diperiksa. Semakin jelas scope yang ditetapkan sejak awal, semakin terarah proses assessment dan semakin relevan hasil yang diperoleh.
Bagi perusahaan dengan infrastruktur teknologi yang kompleks, menentukan scope Vulnerability Assessment tidak selalu sederhana. Website publik mungkin hanya merupakan sebagian kecil dari keseluruhan digital environment. Di belakangnya dapat terdapat API, server, database, cloud infrastructure, network, hingga sistem internal yang saling terhubung.
Karena itu, perusahaan perlu menentukan scope berdasarkan aset, risiko, tujuan assessment, dan prioritas bisnis.
Apa Itu Scope Vulnerability Assessment?
Scope Vulnerability Assessment adalah batasan atau cakupan aset yang akan diperiksa selama proses assessment.
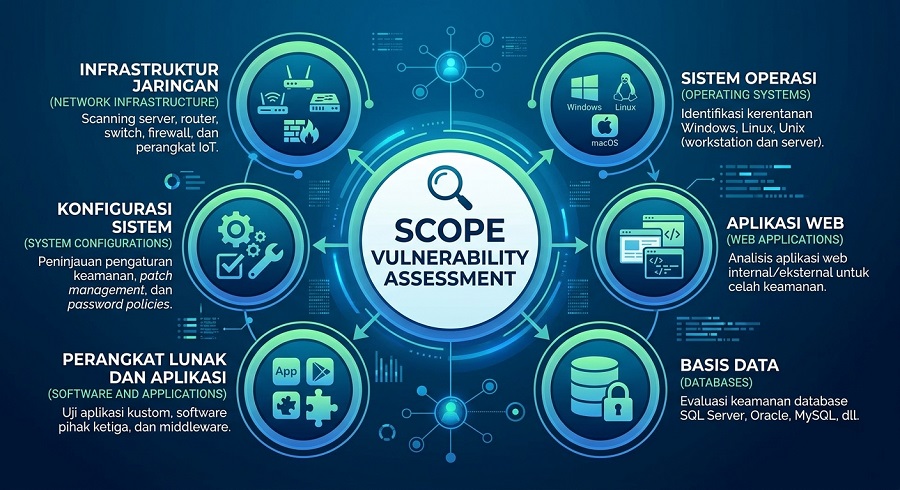
Scope dapat mencakup satu atau beberapa jenis aset, seperti:
- Domain dan subdomain
- Public IP address
- Website
- Web application
- API
- Mobile application
- Server
- Network infrastructure
- Database
- Cloud infrastructure
- Internal system
- VPN
- Perangkat jaringan
Scope juga dapat menentukan apakah assessment dilakukan terhadap lingkungan eksternal, internal, cloud, maupun hybrid.
Dengan scope yang jelas, perusahaan dan penyedia jasa memiliki pemahaman yang sama mengenai apa yang akan diuji.
Mengapa Scope Vulnerability Assessment Penting?
Scope bukan sekadar formalitas sebelum assessment dimulai.
Ada beberapa alasan mengapa penentuan scope perlu dilakukan dengan hati-hati.
- Menentukan Aset yang Akan Diperiksa
Tanpa daftar aset yang jelas, terdapat kemungkinan sistem tertentu tidak masuk dalam assessment.
Padahal sistem tersebut mungkin memiliki hubungan dengan aplikasi atau data penting perusahaan.
- Menyesuaikan Assessment dengan Risiko
Tidak semua aset memiliki tingkat risiko yang sama.
Website yang dapat diakses publik, misalnya, memiliki exposure yang berbeda dengan server internal yang hanya dapat diakses melalui jaringan perusahaan.
Dengan menentukan scope berdasarkan risiko, perusahaan dapat memprioritaskan aset yang paling membutuhkan perhatian.
- Menentukan Resource yang Dibutuhkan
Jumlah aset dan kompleksitas teknologi akan memengaruhi waktu serta tenaga yang dibutuhkan.
Assessment terhadap satu website tentu berbeda dengan assessment terhadap puluhan server dan network infrastructure.
- Membantu Menentukan Estimasi Biaya
Scope yang jelas juga membantu penyedia jasa menentukan effort dan memberikan estimasi biaya yang lebih sesuai.
Perusahaan dapat menghindari kondisi ketika scope berubah secara signifikan setelah assessment dimulai.
- Menghasilkan Laporan yang Lebih Terarah
Laporan Vulnerability Assessment akan lebih mudah dipahami apabila aset yang diuji telah ditentukan sejak awal.
Tim dapat mengetahui vulnerability ditemukan pada sistem mana, tingkat risikonya, dan tindakan perbaikan yang diperlukan.
Apa Saja yang Perlu Ditentukan dalam Scope?
Tidak ada satu format scope yang cocok untuk semua perusahaan. Namun, beberapa komponen berikut dapat menjadi dasar.
- Domain dan Subdomain
Untuk perusahaan yang memiliki website atau aplikasi online, daftar domain dan subdomain yang relevan perlu diidentifikasi.
Contohnya:
- Website utama
- Portal pelanggan
- Portal karyawan
- Application portal
- API endpoint
Tidak semua subdomain harus otomatis masuk scope. Perusahaan perlu memastikan bahwa aset tersebut memang dimiliki atau memiliki izin untuk diuji.
- IP Address
Jika assessment mencakup infrastruktur jaringan, daftar IP address yang akan diperiksa perlu ditentukan.
Hal ini penting terutama untuk public-facing infrastructure.
Scope dapat mencakup:
- Public IP
- Internal IP
- IP range
- Network segment
Pembatasan berdasarkan IP membantu mencegah pengujian dilakukan di luar aset yang telah disepakati.
- Website dan Web Application
Website sederhana dan aplikasi web kompleks memiliki kebutuhan assessment yang berbeda.
Untuk web application, scope dapat mencakup:
- URL
- Application module
- User role
- Authentication area
- API endpoint
- Administrative function
Jika aplikasi memiliki beberapa role pengguna, informasi tersebut juga dapat membantu menentukan coverage assessment.
- API
API sering menjadi bagian penting dalam arsitektur aplikasi modern.
Scope dapat menentukan API mana yang akan diperiksa, termasuk:
- Public API
- Private API
- Authentication endpoint
- User endpoint
- Transaction endpoint
Dengan menentukan API yang relevan, proses assessment dapat dilakukan secara lebih terarah.
- Server
Jika assessment mencakup server, perusahaan perlu menentukan server yang masuk dalam scope.
Server dapat berupa:
- Web server
- Application server
- Database server
- Mail server
- File server
- Internal server
Informasi mengenai operating system dan fungsi server juga dapat membantu proses assessment.
- Network Infrastructure
Untuk assessment jaringan, scope dapat mencakup:
- Firewall
- Router
- Switch
- VPN
- Wireless network
- Network segment
- Internet-facing infrastructure
Perusahaan perlu menentukan apakah assessment hanya dilakukan pada sisi eksternal atau juga mencakup internal network.
- Cloud Infrastructure
Perusahaan yang menggunakan cloud perlu mempertimbangkan cloud environment dalam scope.
Scope dapat mencakup resource tertentu sesuai arsitektur dan kebutuhan assessment.
Beberapa area yang dapat dipertimbangkan:
- Virtual machines
- Cloud storage
- Network configuration
- Security groups
- Identity and access management
- Public-facing resources
- Cloud applications
Scope harus disesuaikan dengan model layanan dan tanggung jawab keamanan pada environment yang digunakan.
External vs Internal Vulnerability Assessment
Salah satu keputusan penting adalah menentukan apakah assessment dilakukan dari sisi eksternal, internal, atau keduanya.
External Assessment
External assessment melihat aset dari perspektif yang dapat diakses dari luar jaringan perusahaan.
Contohnya:
- Website
- Public IP
- Internet-facing server
- Public API
- VPN gateway
Tujuannya adalah membantu mengidentifikasi exposure yang dapat terlihat dari lingkungan eksternal.
Internal Assessment
Internal assessment berfokus pada lingkungan internal perusahaan.
Contohnya:
- Internal server
- Internal network
- Workstation
- Internal services
- Network segmentation
Pendekatan ini dapat membantu perusahaan memahami risiko yang mungkin muncul apabila attacker berhasil mendapatkan akses ke jaringan internal.
Hybrid Assessment
Perusahaan dengan lingkungan IT kompleks dapat membutuhkan kombinasi external dan internal assessment.
Pendekatan ini memberikan coverage yang lebih luas terhadap attack surface perusahaan.
Bagaimana Menentukan Prioritas Scope?
Tidak semua aset harus selalu diperiksa dalam satu assessment.
Jika resource terbatas, perusahaan dapat menentukan prioritas berdasarkan beberapa faktor.
Aset yang Terhubung ke Internet
Aset yang dapat diakses secara publik umumnya perlu mendapatkan perhatian karena memiliki exposure lebih besar.
Aset yang Menyimpan Data Sensitif
Sistem yang menyimpan data pelanggan, data finansial, data karyawan, atau informasi penting lainnya dapat menjadi prioritas.
Aset yang Mendukung Proses Bisnis Kritis
Jika suatu sistem berhenti dan dapat mengganggu operasional perusahaan, sistem tersebut layak dipertimbangkan sebagai prioritas.
Sistem yang Baru Diluncurkan
Aplikasi atau infrastruktur baru dapat dimasukkan dalam assessment untuk membantu mengidentifikasi vulnerability sebelum digunakan secara luas.
Sistem yang Mengalami Perubahan Besar
Perubahan arsitektur, migrasi cloud, update aplikasi, atau perubahan konfigurasi dapat menjadi alasan untuk melakukan assessment kembali.
Scope Bukan Hanya Daftar Aset
Hal penting lainnya adalah bahwa scope bukan hanya mengenai “apa yang diuji”, tetapi juga mengenai “bagaimana pengujian dilakukan.”
Dokumen scope dapat mencakup:
- Target assessment
- Waktu assessment
- Environment
- Jenis pengujian
- Batasan aktivitas
- Sistem yang dikecualikan
- PIC perusahaan
- Emergency contact
- Rules of engagement
- Format laporan
Hal tersebut membantu mengurangi kesalahpahaman antara perusahaan dan penyedia jasa.
Apa yang Harus Dipersiapkan Perusahaan?
Sebelum assessment dimulai, perusahaan sebaiknya menyiapkan informasi dasar.
Asset List
Buat daftar domain, IP, aplikasi, server, dan aset lain yang relevan.
Architecture Overview
Jika memungkinkan, berikan gambaran mengenai arsitektur sistem.
System Owner
Tentukan siapa yang bertanggung jawab terhadap masing-masing sistem.
Access Information
Untuk assessment tertentu, security team mungkin membutuhkan akses atau credential khusus sesuai scope yang disepakati.
Testing Schedule
Tentukan jadwal assessment agar aktivitas pengujian tidak mengganggu operasional bisnis.
Contact Person
Pastikan terdapat PIC yang dapat dihubungi jika muncul kondisi tertentu selama assessment.
Kesalahan yang Sering Terjadi Saat Menentukan Scope
Beberapa kesalahan dapat membuat assessment menjadi kurang optimal.
Scope Terlalu Sempit
Perusahaan hanya menguji website utama, sementara API, server, atau sistem pendukung lain yang memiliki risiko justru tidak diperiksa.
Scope Terlalu Luas Tanpa Prioritas
Semua aset langsung dimasukkan tanpa mempertimbangkan risiko dan tujuan assessment.
Hal ini dapat membuat assessment membutuhkan resource yang lebih besar tanpa menghasilkan prioritas yang jelas.
Asset Inventory Tidak Terbaru
Perusahaan menggunakan daftar aset lama sehingga beberapa sistem baru tidak masuk scope.
Tidak Menentukan Exclusion
Sistem yang tidak boleh diuji perlu ditentukan sejak awal agar tidak terjadi kesalahpahaman.
Tidak Menentukan Tujuan Assessment
Assessment sebaiknya memiliki tujuan yang jelas, misalnya mengidentifikasi exposure eksternal, mengevaluasi aplikasi baru, atau menilai kondisi keamanan sebelum proses audit.
Scope Vulnerability Assessment dan Penentuan Biaya
Scope memiliki hubungan langsung dengan effort assessment.
Semakin banyak aset yang diperiksa, semakin kompleks teknologi yang digunakan, dan semakin dalam assessment dilakukan, semakin besar resource yang dibutuhkan.
Karena itu, perusahaan sebaiknya tidak membandingkan harga jasa Vulnerability Assessment hanya berdasarkan nominal.
Bandingkan juga:
- Jumlah aset yang diperiksa
- Jenis assessment
- Kedalaman analisis
- Metodologi
- Kualitas laporan
- Kompetensi security team
- Dukungan remediation
Dengan demikian, perusahaan dapat membandingkan layanan berdasarkan scope dan value, bukan hanya harga.
Kesimpulan
Menentukan scope Vulnerability Assessment merupakan salah satu tahap penting sebelum proses assessment dilakukan.
Scope yang baik membantu perusahaan memastikan aset penting masuk dalam pengujian, menentukan prioritas, mengontrol effort, serta menghasilkan laporan yang lebih relevan.
Mulai dari domain, IP address, website, aplikasi, API, server, network, hingga cloud infrastructure, setiap aset perlu dipertimbangkan berdasarkan tingkat exposure dan kepentingannya bagi bisnis.
Jika perusahaan belum yakin menentukan scope assessment, proses tersebut dapat didiskusikan terlebih dahulu dengan security professional. Dengan scope yang tepat, Vulnerability Assessment dapat memberikan gambaran yang lebih jelas mengenai kondisi keamanan aset digital perusahaan dan membantu menentukan prioritas perbaikannya.
FAQ
Apa yang dimaksud scope Vulnerability Assessment?
Scope adalah batasan aset, sistem, lingkungan, dan aktivitas yang termasuk dalam proses Vulnerability Assessment.
Apakah semua aset perusahaan harus masuk scope?
Tidak selalu. Scope sebaiknya ditentukan berdasarkan tujuan assessment, tingkat risiko, exposure, dan prioritas bisnis.
Apakah Vulnerability Assessment bisa dilakukan hanya pada website?
Bisa. Assessment dapat difokuskan pada website apabila website tersebut menjadi target yang ingin dievaluasi. Namun, aset pendukung seperti API atau server dapat dipertimbangkan apabila relevan.
Apakah cloud infrastructure dapat masuk scope?
Ya. Cloud infrastructure dapat dimasukkan sesuai kebutuhan dan arsitektur lingkungan cloud yang digunakan perusahaan.
Apakah scope memengaruhi biaya Vulnerability Assessment?
Ya. Jumlah aset, kompleksitas sistem, jenis assessment, dan kedalaman pengujian dapat memengaruhi effort dan estimasi biaya.
Siapa yang menentukan scope Vulnerability Assessment?
Scope idealnya ditentukan melalui pembahasan antara perusahaan dan penyedia jasa dengan mempertimbangkan tujuan assessment, aset yang dimiliki, risiko, dan batasan pengujian.